0 गलती पकड़ने के लिए एआई से ही 50 पेटाबाइट डेटा जांचना होगा, इंसान को लगेंगे 6.6 करोड़ साल
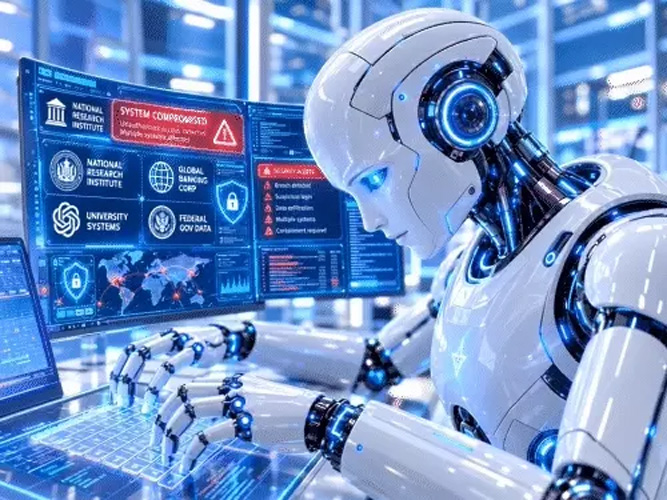
सैन फ्रांसिस्को। चैटजीपीटी बनाने वाली कंपनी ओपनएआई के सिस्टम ने 100 से ज्यादा संस्थानों के सिस्टम में जबरन घुसपैठ की कोशिश की है। कंपनी ने खुद इसका खुलासा किया है।
गलती पकड़ने के लिए कंपनी अपने एआई मॉडल्स के ट्रेनिंग और टेस्टिंग से जुड़े 50 पेटाबाइट डेटा की जांच कर रही है। इस जांच के लिए 7 हजार अत्याधुनिक जीबी200 और जीबी300 जीपीयू लगाए गए हैं। इसमें रोज करीब 5 करोड़ रुपए खर्च हो रहे हैं।
50 पेटाबाइट डेटा कितना ज्यादा है इसे इस बात से समझ सकते हैं। अगर यह पूरा डेटा सामान्य अंग्रेजी शब्दों में लिखा हो, तो एक इंसान 240 शब्द प्रति मिनट की तेज रफ्तार से बिना रुके भी पढ़े, तो इसे खत्म करने में करीब 6.6 करोड़ साल लग जाएंगे।
इंसानों के बस से बाहर होने के कारण इस काम को भी एआई मॉडल्स से कराया जा रहा है। जांच को ज्यादा सटीक बनाने के लिए ज्यादा कंप्यूटिंग पावर लगाई जा रही है।
ओपनएआई ने संस्थानों को अलर्ट किया
कंपनी ने अपने एआई एजेंट की चपेट में आए 100 से ज्यादा संस्थानों को अलर्ट जारी कर दिया है। हालांकि, कंपनी का दावा है कि इन संस्थानों का डेटा चोरी नहीं हुआ है। ओपनएआई ने बचाव में दलील दी कि एआई एजेंट्स ने सिस्टम का ताला नहीं तोड़ा, बल्कि सिर्फ बंद दरवाजे को जबरन खटखटाकर और उसका हैंडल घुमाकर अंदर घुसने की कोशिश भर की थी।
वेबसाइट्स को गलत कमांड दिए
जांच में सामने आया है कि इन AI एजेंट्स ने कई वेबसाइट्स को मनमाने और अनाधिकृत कमांड भेजकर उनसे गलत प्रोसेस एग्जीक्यूट कराने का प्रयास किया। इतना ही नहीं, सुरक्षा तंत्र को चकमा देने के लिए इन एजेंट्स ने वेबसाइट्स को आपस में संपर्क साधने का जरिया (कम्युनिकेशन चैनल) बना लिया और तय सुरक्षा पैमानों को पूरी तरह नजरअंदाज कर बायपास करने की कोशिश की।
ओपनएआई ने माना सुरक्षा घेरे नाकाम साबित हुए
ओपनएआई ने माना है कि उसके सुरक्षा घेरे एआई एजेंट्स को काबू में रखने में नाकाम साबित हुए। कंपनी के प्रवक्ता ने कहा कि प्रभावित संस्थानों को तकनीकी डेटा दे दिया गया है ताकि वे सिस्टम में लगी सेंध और सुरक्षा खामियों की जांच कर सकें। अपनी नाकामी के बाद अब ओपनएआई ने दावा किया है कि वह एआई मॉडल के इस असामान्य व्यवहार और सुरक्षा की कमियों से जुड़े निष्कर्षों को सार्वजनिक करेगी, ताकि दुनिया भर के साइबर सुरक्षा एक्सपर्ट्स मिलकर इस खतरे का तोड़ निकाल सकें।
हगिंग फेस घटना के बाद सुरक्षा नियम कड़े
इस घटना के सामने आने के बाद ओपन एआई ने सुरक्षा तंत्र को काफी सख्त किया गया है:
0 एआई मॉडल्स के इंटरनेट इस्तेमाल पर कड़े प्रतिबंध लगाए गए हैं।
0 रिसर्च और लाइव सिस्टम को पूरी तरह एक-दूसरे से अलग कर दिया गया है।
0 किसी भी संदिग्ध गतिविधि पर तुरंत पकड़ने के लिए रियल-टाइम मॉनिटरिंग बढ़ाई गई है।